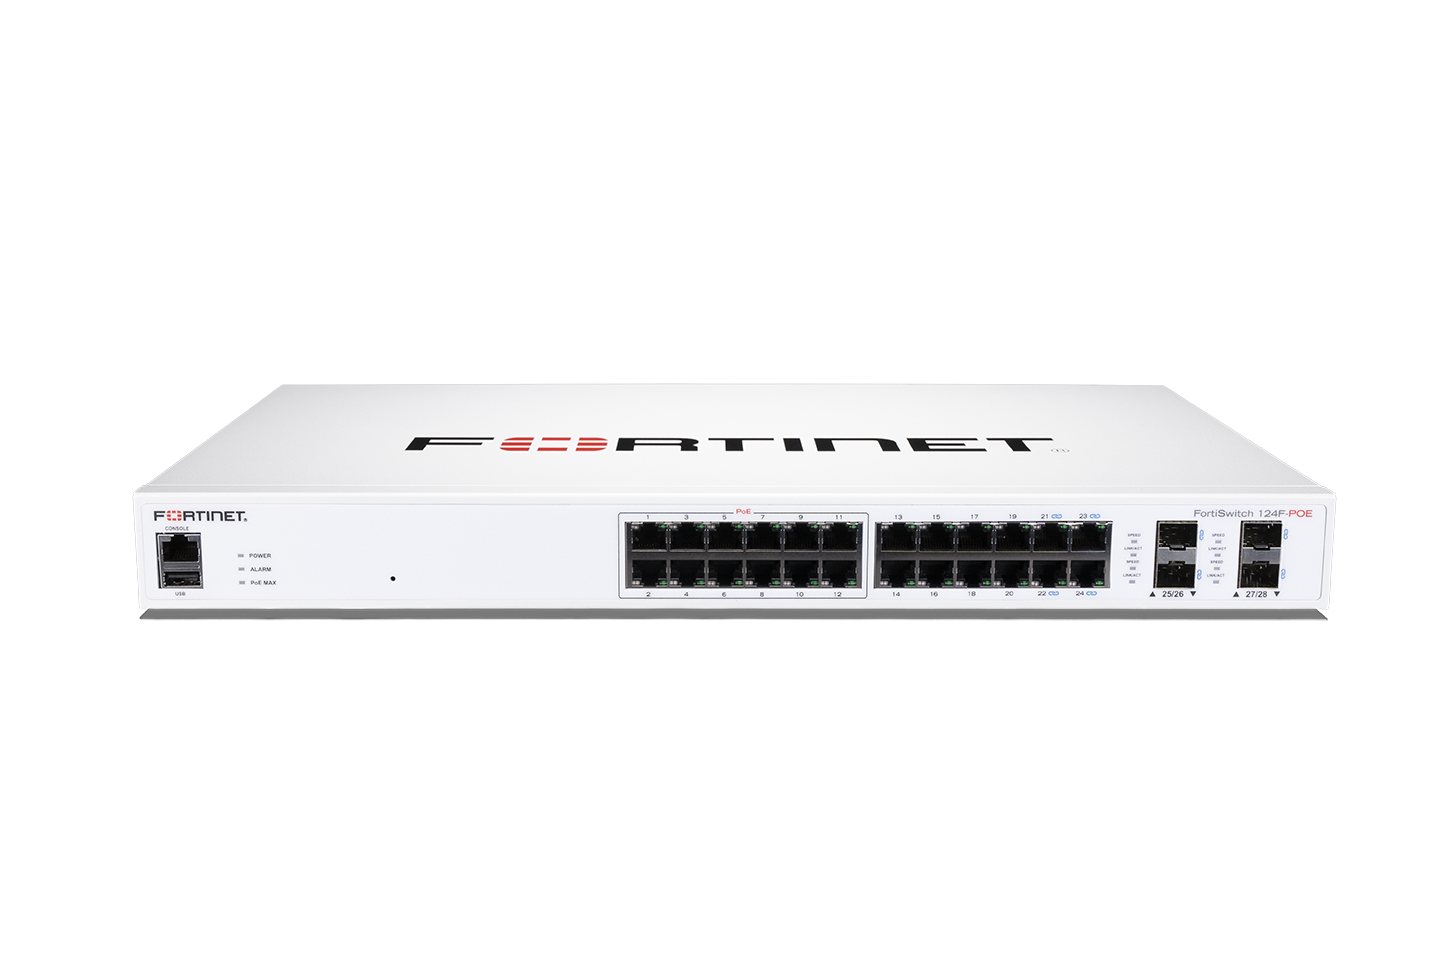
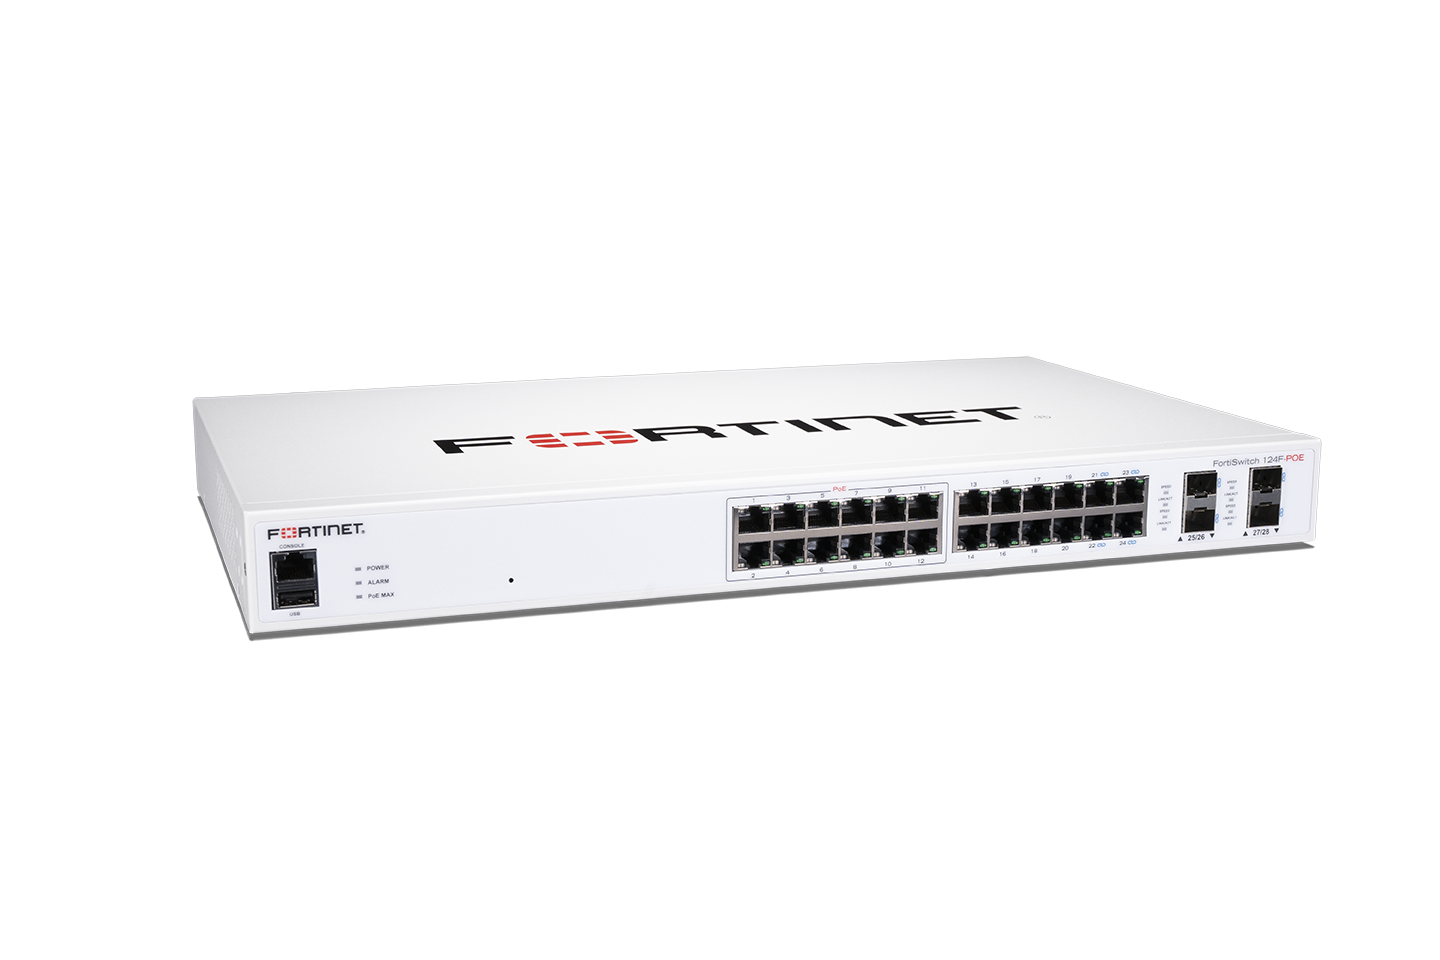
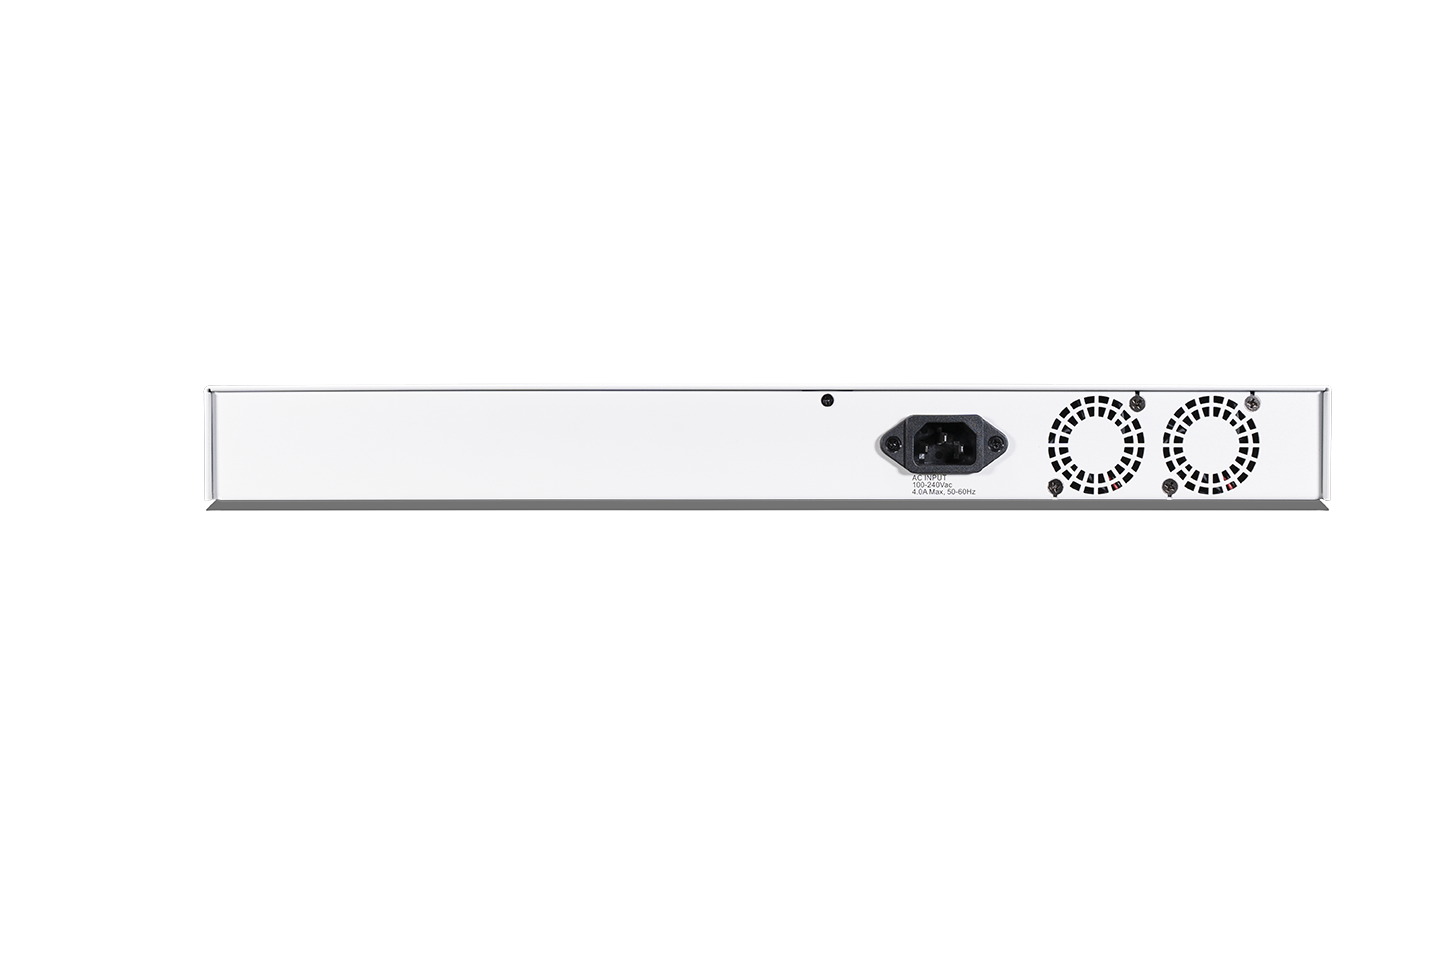
FortiSwitch-124F-POE
- Producent
- Fortinet
- Obudowa (form factor)
- 1 RU (montaż rack)
- Kod producenta
- FS-124F-POE
- Model wdrożenia
- Appliance
5 988,00 zł netto
Produkt dostępny na zamówienie
lub napisz bezpośrednio na biuro@sperofi.pl
Opis produktu
Ważne!
Przy pierwotnym zamówieniu samego urządzenia, obowiązkowy jest zakup serwisu FortiCare!
FortiSwitch™ — Rodzina przełączników Ethernet
Dostępne jako: fizyczne przełączniki Ethernet — zarządzane samodzielnie (FortiEdge Cloud) lub w trybie zintegrowanym z FortiGate (FortiLink)
FortiSwitch to kompletna platforma przełączników Ethernet Fortinet, obejmująca trzy segmenty: Secure Access dla oddziałów i małych firm, Secure Campus dla średnich i dużych sieci kampusowych oraz Campus Core & Data Center dla rdzenia sieci i centrów danych o wysokiej przepustowości. Wszystkie segmenty łączy wspólny fundament — protokół FortiLink, natywna kontrola dostępu do sieci (NAC), architektura zero-trust oraz spójne zarządzanie (FortiOS/FortiGate lub FortiEdge Cloud).
Dzięki FortiLink przełącznik FortiSwitch staje się logiczną częścią zapory FortiGate Next-Generation Firewall — od portu dostępowego w małym oddziale, przez rdzeń kampusu, aż po przełączniki 100GE w centrum danych. Pozwala to na spójne polityki bezpieczeństwa, jeden panel zarządzania i jedną architekturę Security Fabric rozciągniętą na całą infrastrukturę sieciową klienta, niezależnie od skali wdrożenia.
Co obejmuje
Bezpieczna sieć dzięki FortiLink
- FortiLink to autorski protokół zarządzania Fortinet, umożliwiający integrację i zarządzanie zaporą przełącznikami FortiSwitch za pomocą platformy FortiGate — niezależnie od tego, czy chodzi o przełącznik dostępowy, kampusowy, czy rdzeniowy/data center.
- Przełącznik staje się logicznym rozszerzeniem FortiGate, co pozwala scentralizować zarządzanie funkcjami bezpieczeństwa oraz warstwą dostępową/rdzeniową sieci z jednego interfejsu (do 300 przełączników pod jednym FortiGate - zależnie od modelu).
Kontrola dostępu do sieci (NAC) i segmentacja
- Integracja FortiLink zapewnia natywną funkcjonalność NAC bez dodatkowych kosztów — profilowanie i bezpieczne wdrażanie urządzeń w momencie podłączenia do sieci, widoczność wszystkich podłączonych urządzeń, automatyczną segmentację i mikrosegmentację IoT oraz kwarantannę w razie naruszenia polityk bezpieczeństwa.
- W segmencie Secure Campus i Campus Core/Data Center segmentacja i egzekwowanie polityk mogą być realizowane zarówno na warstwie dostępowej, jak i na styku z rdzeniem sieci, z politykami NGFW zapewniającymi granularną kontrolę i virtual patching.
Kontrola dostępu i polityk w oparciu o użytkownika i urządzenie
- Niezależnie od tego, czy wykorzystywane jest Fortinet Identity Access Management (IAM), czy rozwiązania firm trzecich, FortiLink wykorzystuje tożsamość użytkownika do podejmowania decyzji opartych na rolach, wdrażając zasady zero-trust.
Secure Access Service Edge (SASE)
- Cała architektura FortiSwitch klasy enterprise — od dostępu po rdzeń — oferuje wbudowany fundament pod zero-trust network access (ZTNA) i secure access service edge (SASE), dając elastyczność we wdrażaniu odpowiedniego rodzaju i poziomu zabezpieczeń na brzegu sieci.
Prostota operacyjna
- FortiSwitch może być bezpiecznie wdrożony i zarządzany w kilka minut dzięki wdrożeniu zero-touch — zarówno w trybie samodzielnym, jak i w trybie FortiLink.
- Zarządzanie scentralizowane odbywa się przez FortiOS (tryb FortiLink) lub przez chmurowy portal FortiEdge Cloud (tryb samodzielny) — zapewniając ujednolicony widok sieci LAN i warstwy security.
- Prostsze zarządzanie, optymalizacja i rozwiązywanie problemów przekładają się na krótszy średni czas naprawy (MTTR) w całej infrastrukturze.
Skalowalność i elastyczność na każdym poziomie sieci
- Segment Secure Access: do 48 portów dostępowych 1GE w kompaktowej obudowie 1U, z dedykowanymi uplinkami do 10GE.
- Segment Secure Campus: do 48 portów dostępowych o prędkościach 1/2,5/5/10/25GE, z uplinkami do 100GE przez sloty SFP+/SFP28/QSFP+, obsługą MACsec i zasilaniem PoE nowej generacji (802.3bt do 90 W/port).
- Segment Campus Core & Data Center: przełączniki rdzeniowe o przepustowości od 880 Gbps do 6440 Gbps, z portami 25/40/100GE, podwójnymi zasilaczami hot-swap i niskimi opóźnieniami, przeznaczone do agregacji ruchu z wielu przełączników dostępowych i kampusowych.
Zarządzanie i konfiguracja w trybie FortiLink (z FortiGate)
- Automatyczne wykrywanie wielu przełączników, scentralizowana konfiguracja VLAN, dynamiczne profile portów, FortiLink Secure Fabric, stackowanie FortiLink (auto inter-switch links), zarządzanie przez VXLAN, monitorowanie kondycji.
- IGMP Snooping, routing L3 i usługi (przez FortiGate), konfiguracja agregacji łączy, LLDP/MED, autoryzowana dystrybucja firmware, aktualizacja oprogramowania przełączników, Spanning Tree, kontrola PoE z poziomu przełącznika, domeny wirtualne (FortiGate).
Bezpieczeństwo i widoczność w trybie FortiLink
- Uwierzytelnianie 802.1X (port-based, MAC-based, MAB), blokowanie ruchu wewnątrz VLAN, monitorowanie klientów, wykrywanie urządzeń, DHCP Snooping, monitor DHCP/ARP.
- Identyfikacja urządzeń IoT przez FortiGuard, rekomendacje Fortinet w Security Rating, kwarantanna hosta na porcie przełącznika, zintegrowana funkcja NAC FortiGate, black/white lista MAC (FortiGate), telemetria urządzeń NAC, kolektor ruchu Switch Controller, zbieranie logów Syslog.
Wysoka dostępność i funkcje UTM
- Active-Active Split LAG z FortiGate do FortiSwitch dla zaawansowanej redundancji, wsparcie LAG dla połączenia FortiLink, wsparcie FortiLink FortiGate w klastrze HA, Multi-Chassis Link Aggregation (MCLAG).
- Funkcje UTM realizowane przez FortiGate w trybie FortiLink: firewall, IPS, antywirus, kontrola aplikacji, ochrona przed botnetami.
Warstwa 2, warstwa 3 i usługi sieciowe
- Pełne wsparcie standardów IEEE 802.1/802.3: VLAN Tagging, QinQ, agregacja łączy z LACP, MAC Bridging/STP, MSTP, RSTP, Jumbo Frames, Private VLAN, storm control, Loop Guard, STP Root/BPDU Guard, TDR, Virtual-Wire, VLAN Mapping, IGMP/MLD proxy i snooping.
- Routing i bezpieczeństwo warstwy 3 (zależnie od modelu i licencji Advanced Features): routing dynamiczny OSPFv2, RIPv2, VRRP, IS-IS, a w segmentach Secure Campus i Campus Core/Data Center dodatkowo BGP; DHCP Relay/Server, BFD, rozbudowane ACL, uwierzytelnianie RADIUS, 802.1X z dynamicznym przypisywaniem VLAN, MAC Security (MACsec — modele z serii 300/600 oraz 1048G), LLDP, port mirroring, sFlow, sticky MAC, Wake on LAN.
- Jakość usług i zarządzanie: priorytetyzacja ruchu (802.1p, DSCP/TOS), IEEE 1588 PTP, podwójne wsparcie firmware, zarządzanie z poziomu FortiGate, przechwytywanie pakietów, SNMP v1/v2c/v3, REST API, Telnet/SSH, alarmy temperatury systemu.
- Szerokie wsparcie standardowych protokołów sieciowych RFC/MIB (m.in. BGP, OSPF, RIP, DHCP, IPv4/IPv6, RADIUS, SNMP, VRRP, IS-IS, VXLAN) — zakres wsparcia zależy od konkretnego modelu; pełną listę zawiera FortiSwitch Feature Matrix.
Segmenty rodziny FortiSwitch
FortiSwitch Secure Access — oddziały i małe firmy
Rodzina Secure Access została dopasowana do potrzeb oddziałów przedsiębiorstw i małych firm o ograniczonych zasobach IT. Łączy bezpieczeństwo, prostotę obsługi i skalowalność, eliminując silosy utrudniające codzienne zarządzanie siecią LAN. Obejmuje serie 100F, 100G i 200 — kompaktowe przełączniki dostępowe 1GE z opcjonalnym PoE/PoE+.
FortiSwitch Secure Campus — sieci kampusowe przedsiębiorstw
Rodzina Secure Campus stawia na ochronę przed zagrożeniami. Obsługuje wdrożenie samodzielne lub zintegrowane z FortiLink, wbudowaną kontrolę dostępu do sieci na poziomie podstawowym bez dodatkowych kosztów, dynamiczną segmentację i mikrosegmentację, a także wsparcie dla SASE. Do 48 portów dostępowych w kompaktowej obudowie 1U, przełączanie z pełną prędkością łącza (wire-speed) i uplinki do 100GE. Obejmuje serie 300, 400, 500 i 600.
FortiSwitch Campus Core & Data Center — rdzeń sieci i centra danych
Rodzina Campus Core & Data Center wyróżnia się wysoką przepustowością, niskimi opóźnieniami, bezpieczeństwem i odpornością — to optymalny wybór zarówno dla rdzenia sieci kampusowej, jak i centrum danych. Wirtualizacja, chmura obliczeniowa i wolumen danych generowanych przez użytkowników i urządzenia IoT wymagają gęstego, wysokoprzepustowego przełączania i agregacji ruchu Ethernet. Architektura ta zapewnia wydajność, kontrolę i zarządzanie w wymagających scenariuszach, przy zachowaniu bezpieczeństwa danych i odporności (m.in. dzięki podwójnym, wymiennym na gorąco zasilaczom). Obejmuje serie E, F i G o przepustowości od 880 Gbps do 6440 Gbps i portach do 100GE.
Dla kogo
Rodzina FortiSwitch sprawdzi się w organizacjach każdej wielkości — od pojedynczego oddziału po rozbudowane centrum danych:
- Oddziały przedsiębiorstw i małe firmy z ograniczonym personelem IT, potrzebujące zero-touch deployment i prostego, scentralizowanego zarządzania (segment Secure Access).
- Średnie i duże organizacje budujące sieć kampusową z naciskiem na bezpieczeństwo, wydajność i zarządzalność — w tym wdrożenia SASE i mikrosegmentację IoT (segment Secure Campus).
- Organizacje potrzebujące wysokoprzepustowego rdzenia sieci lub agregacji ruchu w centrum danych, z wymogiem niskich opóźnień i odporności sprzętowej — podwójne zasilacze hot-swap (segment Campus Core & Data Center).
- Organizacje korzystające już z FortiGate, które chcą rozszerzyć Fortinet Security Fabric na całą infrastrukturę przełączania (tryb FortiLink) i zarządzać siecią LAN z jednego interfejsu.
- Firmy wdrażające architekturę SD-Branch — z jednolitym widokiem LAN, bezpieczeństwa, SD-WAN i bezprzewodowych bramek 5G.
- Dostawcy usług zarządzanych (MSP/MSSP) obsługujący wiele lokalizacji klientów z poziomu chmurowego zarządzania FortiEdge Cloud lub FortiSwitchManager.
Jak działa dostawa
- Wszystkie przełączniki FortiSwitch — niezależnie od segmentu (Secure Access, Secure Campus, Campus Core & Data Center) — to fizyczny sprzęt sieciowy, a nie licencja czy usługa cyfrowa.
- Dostawa realizowana jest wysyłką kurierską na adres wskazany przez Klienta.
- Licencje towarzyszące (np. FortiEdge Cloud Management License, FortiSwitch Advanced Features License, FortiSwitchManager/FortiSwitchNMS Subscription License) są dostarczane elektronicznie — kod aktywacyjny przesyłany jest na adres e-mail i powiązywany z numerem seryjnym urządzenia lub kontem FortiCloud.
- Czas realizacji zależy od dostępności wybranego modelu u dystrybutora — informujemy o terminie wysyłki po złożeniu zamówienia.
Masz pytania dotyczące doboru segmentu, modelu, licencji lub integracji z FortiGate? Napisz do nas: sklep@sperofi.pl
Specyfikacja techniczna
| Producent | Fortinet |
|---|---|
| Obudowa (form factor) | 1 RU (montaż rack) |
| Kod producenta | FS-124F-POE |
| Model wdrożenia | Appliance |
| Porty | 24x GE RJ45 + 4x 10GE SFP+ |
| Porty PoE | 12 |
| Standard PoE | 802.3af/at |
| Budżet PoE | 185 W |
| Przepustowość przełączania | 128 Gbps |
| Pakiety/s (Mpps) | 190 Mpps |
| Pojemność tablicy MAC | 32 K |
| Opóźnienie sieciowe | <1µs |
| Obsługiwane VLAN-y | 4 K |
| Pamięć | 512MB DDR3 |
| Flash / Dysk | 64MB |
| Wymiary (WxGxS, mm) | 44 x 260 x 440 |
| Waga | 7.85 lbs (3.56 kg) |
| Pobór mocy (maks.) | 237.4 W |
| Temperatura pracy | 0–45°C |
| Certyfikaty | FCC, CE, RCM, VCCI, BSMI, UL, CB, RoHS2 |
Pliki do pobrania
Polecane produkty
-
 Dyski SSD3 725,00 zł netto Dodaj do koszyka
Synology SPU7200D-3840G - dysk SSD NVMe U.3
Oryginalny dysk SSD Synology SPU7200D-3840G, seria SPU7200D, 3.84 TB, NVMe PCIe 4.0 x4 (U.3), Magazyn danych (storage).
-
Dyski SSD6 829,00 zł netto Dodaj do koszyka
Synology SPU7200D-7680G - dysk SSD NVMe U.3
Oryginalny dysk SSD Synology SPU7200D-7680G, seria SPU7200D, 7.68 TB, NVMe PCIe 4.0 x4 (U.3), Magazyn danych (storage).
-
 Dyski SSD5 682,00 zł netto Dodaj do koszyka
Synology SAT5210-7000G - dysk SSD SATA
Oryginalny dysk SSD Synology SAT5210-7000G, seria SAT5210, 7 TB, SATA III (6 Gb/s), Magazyn danych (storage).
-
Dyski SSD1 704,00 zł netto Dodaj do koszyka
Synology SAT5221-1920G - dysk SSD SATA
Oryginalny dysk SSD Synology SAT5221-1920G, seria SAT5221, 1.92 TB, SATA III (6 Gb/s), Magazyn danych (storage).
-
Dyski SSD2 840,00 zł netto Dodaj do koszyka
Synology SAT5221-3840G - dysk SSD SATA
Oryginalny dysk SSD Synology SAT5221-3840G, seria SAT5221, 3.84 TB, SATA III (6 Gb/s), Magazyn danych (storage).
-
 Dyski SSD454,00 zł netto Dodaj do koszyka
Synology SNV3410-400G - dysk SSD NVMe M.2
Oryginalny dysk SSD Synology SNV3410-400G, seria SNV3410, 400 GB, NVMe PCIe 3.0 x4, Cache SSD.
-
 Dyski SSD1 704,00 zł netto Dodaj do koszyka
Synology SNV5420-1600G - dysk SSD NVMe M.2
Oryginalny dysk SSD Synology SNV5420-1600G, seria SNV5420, 1.6 TB, NVMe PCIe 3.0 x4.
-
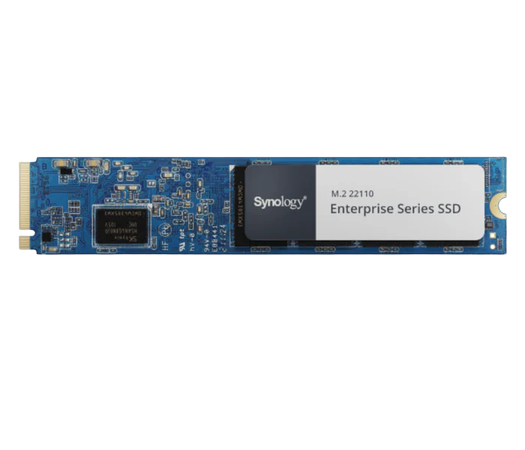 Dyski SSD512,00 zł netto Dodaj do koszyka
Synology SNV5420-400G - dysk SSD NVMe M.2
Oryginalny dysk SSD Synology SNV5420-400G, seria SNV5420, 400 GB, NVMe PCIe 3.0 x4.
Opinie
Na razie nie ma opinii o produkcie.